
Come funziona un SBC e a cosa serve nel VoIP
Un telefono IP chiama un numero esterno. Il PBX genera un INVITE corretto, il trunk risponde e la chiamata si instaura. Matteo sente Daniele, ma Daniele non sente Matteo. Oppure la telefonata funziona per trenta secondi e poi cade. In un altro impianto, invece, lo stesso PBX deve collegarsi a due operatori: il primo accetta il numero chiamante in formato internazionale, il secondo pretende un formato diverso. In laboratorio tutto sembra semplice; quando le reti si incontrano, iniziano le differenze.
In molti di questi scenari compare un apparato chiamato SBC, Session Border Controller. Il nome suggerisce già la sua posizione: lavora sul confine tra due reti che devono comunicare, ma che non necessariamente condividono indirizzamento, regole di sicurezza, codec, formati dei numeri o interpretazioni perfettamente identiche del SIP.
Definirlo soltanto un firewall per il VoIP è riduttivo. Un firewall tradizionale decide soprattutto se un pacchetto può attraversare un confine. Un SBC, invece, comprende la logica delle sessioni: riconosce un REGISTER, segue un INVITE, correla le risposte, osserva l’SDP e può controllare anche i flussi RTP. In molte architetture non si limita a lasciar passare la chiamata: termina una relazione SIP su un lato e ne costruisce un’altra sull’altro lato.
Vediamo quindi che cosa fa davvero, perché viene installato e quali problemi può risolvere. Lo faremo partendo da esempi semplici, perché un SBC si comprende meglio osservando una telefonata attraversare due reti che leggendo un elenco di funzioni commerciali.
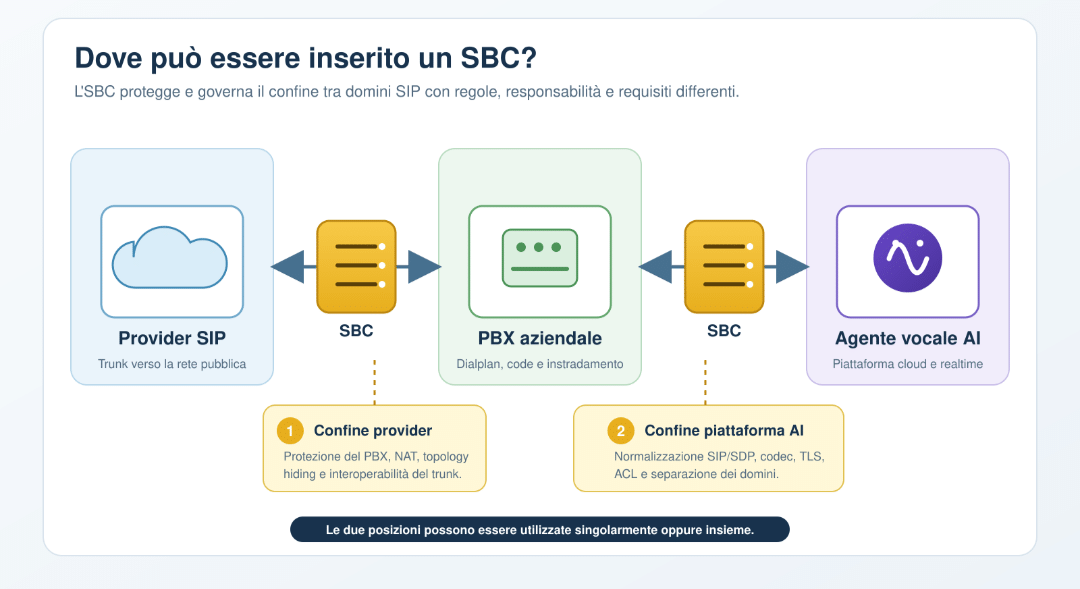
Un confine intelligente tra due reti
Immaginiamo una sede aziendale con un PBX all’indirizzo privato 10.10.10.20 e un trunk SIP fornito da un operatore. Il PBX appartiene alla rete interna; il trunk si trova nella rete del provider. Tra i due mondi ci sono un collegamento IP, regole di accesso, indirizzi pubblici e privati e, spesso, implementazioni SIP differenti.
L’SBC viene collocato sul confine. Verso il PBX si presenta come interlocutore del sistema aziendale. Verso il provider si presenta come interlocutore del trunk. Per questo possiamo immaginarlo come un tecnico bilingue posto tra due sale: ascolta una frase da una parte, ne comprende il significato, applica le regole previste e la ripropone dall’altra parte in una forma accettabile.
La metafora aiuta, ma va precisata. L’SBC non traduce sempre e non modifica necessariamente ogni messaggio. Può limitarsi ad applicare controlli e inoltrare traffico compatibile. Quando serve, però, può riscrivere header SIP, indirizzi e porte nell’SDP, normalizzare numeri, imporre codec, ancorare l’RTP, limitare il numero di sessioni o scegliere un percorso alternativo.
La sezione 2 della RFC 5853 mette in guardia da una semplificazione importante: SBC è un termine relativamente generico, non la definizione di un unico apparato con un comportamento standard e identico per tutti i produttori.
“The term SBC is relatively non-specific, since it is not standardized or defined anywhere.”
Il termine SBC è relativamente poco specifico, poiché non è standardizzato né definito in modo univoco.
Questa frase spiega perché due prodotti chiamati SBC possano offrire funzioni diverse. Uno può essere dedicato al confine tra azienda e provider; un altro può proteggere l’accesso di migliaia di utenti; un altro ancora può gestire l’interconnessione tra operatori. Le funzioni comuni esistono, ma non bisogna dedurre il comportamento concreto dal solo nome del prodotto.
Il meccanismo fondamentale: due lati della stessa chiamata
Per capire un SBC moderno conviene partire dal concetto di B2BUA, Back-to-Back User Agent. Un proxy SIP riceve normalmente una richiesta e la inoltra partecipando al suo instradamento. Un B2BUA si comporta invece come un User Agent Server verso chi origina la richiesta e come un User Agent Client verso il destinatario successivo.
In termini semplici, la chiamata viene rappresentata da due relazioni logiche:
- lato interno: PBX aziendale ↔ SBC;
- lato esterno: SBC ↔ provider SIP.
L’utente continua a percepire una sola telefonata. Il tecnico, nel tracciato pcap, può invece osservare due gambe della chiamata. A seconda del prodotto e delle funzioni attive, possono cambiare Call-ID, tag, branch, Contact, Via e altri elementi. L’SBC mantiene lo stato necessario per correlare ciò che accade sui due lati.
Consideriamo un INVITE ricevuto dal PBX:
INVITE sip:0551234567@10.10.10.1 SIP/2.0
Via: SIP/2.0/UDP 10.10.10.20:5060;branch=z9hG4bK-pbx-441
From: "Matteo" <sip:201@azienda.example>;tag=pbx-72
To: <sip:0551234567@10.10.10.1>
Call-ID: 78452@10.10.10.20
CSeq: 1 INVITE
Contact: <sip:201@10.10.10.20:5060>
Content-Type: application/sdp
Content-Length: 148

v=0
o=- 221 221 IN IP4 10.10.10.20
s=Chiamata
c=IN IP4 10.10.10.20
t=0 0
m=audio 18462 RTP/AVP 8 0 101
Nel messaggio compaiono indirizzi privati che il provider non potrebbe raggiungere. Il PBX chiede di inviare la segnalazione al proprio Contact e indica nell’SDP che l’audio dovrebbe raggiungere 10.10.10.20:18462. Sul lato esterno, l’SBC può creare un nuovo INVITE con il proprio indirizzo pubblico e con i dati previsti dal contratto del trunk:
INVITE sip:+390551234567@sip.provider.example SIP/2.0
Via: SIP/2.0/TLS sbc.azienda.example:5061;branch=z9hG4bK-sbc-918
From: <sip:+390551112222@sip.provider.example>;tag=sbc-39
To: <sip:+390551234567@sip.provider.example>
Call-ID: 9918472@sbc.azienda.example
CSeq: 1 INVITE
Contact: <sip:sbc.azienda.example:5061;transport=tls>
Content-Type: application/sdp
Content-Length: 157

v=0
o=- 810 810 IN IP4 203.0.113.10
s=Chiamata
c=IN IP4 203.0.113.10
t=0 0
m=audio 32004 RTP/AVP 8 0 101
Il numero chiamato è stato normalizzato nel formato internazionale, il numero chiamante è quello autorizzato dal provider, il trasporto esterno è TLS e l’SDP indica l’indirizzo del componente multimediale dell’SBC. Non esiste una regola generale che imponga tutte queste modifiche: sono scelte di progetto e di configurazione. L’esempio mostra però la libertà operativa che deriva dal comportamento B2BUA.
Segnalazione e audio: due percorsi da non confondere
Una telefonata SIP non è composta da un unico flusso. La segnalazione SIP crea, modifica e termina la sessione. L’audio viaggia normalmente in RTP, seguendo indirizzi e porte negoziati nell’SDP. I due percorsi possono coincidere dal punto di vista degli apparati attraversati, ma non è obbligatorio.
Un SBC può controllare soltanto la segnalazione oppure gestire anche i flussi multimediali. Quando inserisce il proprio indirizzo nell’SDP e riceve l’RTP su entrambe le interfacce, si parla comunemente di ancoraggio dei flussi multimediali. Il PBX invia l’audio all’SBC; l’SBC lo inoltra al provider. Nella direzione opposta avviene lo stesso.
Questo passaggio offre controllo, misure e prevedibilità. Consente di attraversare indirizzamenti incompatibili, aprire soltanto le porte associate a sessioni autorizzate, contare pacchetti e perdite, applicare criteri sui codec e impedire che apparati interni siano esposti direttamente. Introduce però anche dipendenza: se tutto l’RTP attraversa l’SBC, capacità, latenza, ridondanza e collocazione geografica dell’apparato diventano elementi del progetto.
Esempio 1: eliminare l’audio monodirezionale causato dal NAT
Torniamo alla chiamata iniziale. La segnalazione funziona, i telefoni squillano e arriva il 200 OK, ma l’audio passa in una sola direzione. Nel tracciato pcap scopriamo che il PBX ha pubblicato nell’SDP un indirizzo privato. Il provider prova quindi a inviare RTP verso un indirizzo non instradabile.
Un SBC posto sul confine può riscrivere le righe c= e m= dell’SDP, offrendo al provider il proprio indirizzo raggiungibile e una porta RTP controllata. Sul lato interno continua a dialogare con l’indirizzo privato del PBX. Il risultato per l’utente è molto concreto: la chiamata rimane la stessa, ma l’audio trova un percorso valido in entrambe le direzioni.
Non bisogna però trasformare questa soluzione in un automatismo. L’audio monodirezionale può dipendere anche da ACL, porte RTP non coerenti, doppio NAT, SDP errato, routing asimmetrico o firewall. L’SBC aiuta soltanto se è configurato con indirizzi, interfacce e intervalli di porte corretti.
Esempio 2: far dialogare due sistemi che parlano SIP in modo diverso
Il SIP è uno standard, ma i prodotti non interpretano sempre nello stesso modo ogni estensione e ogni variante. Un PBX può inviare il chiamante come 0551112222; il provider può accettare soltanto +390551112222. Un sistema può valorizzare P-Asserted-Identity, mentre l’altro si aspetta di ricavare l’identità da From. Un apparato può offrire dieci codec, mentre la rete remota ne consente due.
L’SBC può applicare una normalizzazione: riceve una forma valida sul lato interno e genera la forma concordata sul lato esterno. Può aggiungere, rimuovere o riscrivere determinati header; convertire il piano di numerazione; riordinare o limitare i codec offerti; gestire differenze di trasporto tra UDP, TCP e TLS.
La funzione viene talvolta chiamata protocol repair, riparazione del protocollo. Va usata con disciplina. Correggere un messaggio malformato può mantenere operativo un servizio legacy; correggere indiscriminatamente qualsiasi anomalia può nascondere un difetto e rendere il comportamento difficile da prevedere. Ogni regola di manipolazione dovrebbe avere un motivo documentato e un caso di collaudo.
Esempio 3: proteggere il PBX senza renderlo invisibile al tecnico
Se il PBX aziendale è esposto direttamente a Internet, riceve scansioni, tentativi di registrazione, INVITE non autorizzati e traffico costruito per consumare risorse. Collocare un SBC davanti al PBX consente di far conoscere all’esterno un solo punto controllato. Il PBX può accettare segnalazione e RTP esclusivamente dall’SBC.
L’apparato può applicare ACL, autenticazione, limiti sul tasso dei messaggi, controlli sulla sintassi e sullo stato delle chiamate. Un INVITE proveniente da un indirizzo non autorizzato può essere scartato prima di raggiungere il PBX. Una sorgente che invia migliaia di richieste al secondo può essere limitata. Un flusso RTP non associato a una sessione ammessa può essere rifiutato.
La sezione 3.1 della RFC 5853 descrive anche il topology hiding: l’SBC riduce le informazioni sulla topologia interna esposte alla rete esterna. Può sostituire Via, Record-Route e Contact o, come B2BUA, generare un nuovo dialogo che non riveli gli indirizzi degli apparati interni.
Nascondere la topologia non equivale tuttavia a rendere sicura l’intera piattaforma. Restano necessari aggiornamenti, credenziali robuste, segmentazione, monitoraggio, backup, ridondanza e regole coerenti sul PBX. Inoltre, le modifiche ai messaggi possono interferire con meccanismi end-to-end o con firme che dipendono da parti del messaggio. La sicurezza nasce dall’architettura complessiva, non dall’etichetta SBC.
Esempio 4: un trunk primario cade, la chiamata prende un’altra strada
Un’azienda usa due trunk SIP. Il primo è la via ordinaria; il secondo serve per continuità. L’SBC può verificare la raggiungibilità dei peer, valutare le risposte ricevute e scegliere una rotta alternativa secondo regole prestabilite.
Se il trunk primario non risponde oppure restituisce una condizione definita come non utilizzabile, l’SBC può generare un nuovo tentativo verso il secondo provider. Per l’utente l’effetto può essere soltanto un tempo di instaurazione leggermente più lungo. Per il tecnico esistono invece due tentativi distinti, con tempi, Call-ID e risposte da correlare.
Occorre distinguere la raggiungibilità tecnica dalla capacità di completare ogni chiamata. Un OPTIONS con risposta 200 OK dimostra che un elemento SIP risponde; non garantisce che una specifica destinazione sia disponibile, che ci siano canali liberi o che l’audio funzionerà. Il criterio di instradamento deve quindi considerare messaggi, timeout, codici di risposta e condizioni contrattuali, non un singolo indicatore verde.
Esempio 5: lavoratori remoti e telefoni dietro NAT differenti
Un telefono in sede ha indirizzamento controllato. Un telefono remoto può trovarsi dietro il router di casa, una connessione mobile o due livelli di NAT. Le associazioni UDP possono scadere e l’indirizzo scritto nel Contact può non corrispondere alla sorgente osservata.
In uno scenario di accesso, l’SBC rappresenta il punto noto verso il quale i terminali inviano REGISTER e richieste. Può mantenere lo stato delle associazioni, utilizzare l’indirizzo e la porta effettivamente osservati, gestire keepalive e fare in modo che le richieste successive tornino attraverso lo stesso confine. Meccanismi come rport, received, Path e SIP Outbound possono concorrere alla soluzione, secondo le capacità dei sistemi.
Non è corretto affermare che un Contact con indirizzo privato provochi sempre il fallimento. Molti PBX, proxy e SBC moderni riscrivono o memorizzano il percorso reale. Bisogna verificare quale meccanismo è attivo e quale indirizzo viene effettivamente utilizzato per raggiungere il terminale.
Esempio 6: controllare codec e capacità senza promettere miracoli
Supponiamo che il PBX supporti G.711 e G.729, mentre il provider accetta soltanto G.711. L’SBC può limitare l’offerta ai codec ammessi. Questa operazione non richiede necessariamente una conversione del contenuto: se entrambi i lati condividono G.711, l’SBC può far negoziare quel codec e inoltrare i pacchetti.
La transcodifica è un caso diverso. Se un lato usa un codec che l’altro non comprende, un SBC dotato delle risorse e delle licenze necessarie può decodificare e ricodificare l’audio. La funzione consuma capacità di calcolo, può aggiungere latenza e non è presente in ogni prodotto o licenza. Riscrivere la lista dei codec nell’SDP non significa automaticamente saper transcodificare.
Lo stesso principio vale per il numero di chiamate simultanee. L’SBC può impedire che un trunk superi la capacità contrattuale o che una sede saturi il collegamento. Ma non crea banda, non elimina la congestione della LAN e non migliora da solo una connessione instabile. Può misurare, limitare e scegliere; non può trasformare una rete inadeguata in una rete di qualità.
Esempio 7: collegare trunk SIP, PBX e Agenti AI
C’è infine uno scenario di grande attualità che sta riportando SIP, RTP, codec e interoperabilità al centro dei progetti: il collegamento tra trunk SIP, PBX e Agenti vocali AI. Sempre più aziende vogliono affidare a un agente artificiale la risposta iniziale, la qualificazione di una richiesta, la prenotazione di un appuntamento oppure il supporto fuori orario, mantenendo la possibilità di trasferire la conversazione a un operatore umano.
La scorciatoia più immediata sembrerebbe collegare direttamente il trunk del provider alla piattaforma AI. In una dimostrazione può persino funzionare: arriva un INVITE, l’agente risponde, riceve RTP e restituisce la voce sintetizzata. In un impianto aziendale reale, però, questa architettura può privare la telefonia del suo punto di governo. Chi applica gli orari? Chi gestisce le code, il trasferimento verso un operatore, il piano di numerazione, il Caller ID, il fallback, i CDR e le limitazioni antifrode?
Un disegno più ordinato mantiene normalmente il PBX al centro della logica telefonica. Il provider termina sul PBX attraverso il trunk SIP principale. Il centralino decide quali chiamate inviare all’Agente AI mediante un secondo trunk dedicato, spesso configurato come relazione peer, con ACL e rotte molto precise. L’agente diventa così una destinazione specializzata della telefonia aziendale, non il sostituto del centralino.
In questa catena l’SBC può essere posizionato tra provider e PBX, tra PBX e piattaforma AI oppure sui due confini, se i domini da separare sono entrambi significativi. Verso l’Agente AI può:
- accettare soltanto chiamate provenienti da indirizzi e rotte autorizzati;
- normalizzare Request-URI, From, P-Asserted-Identity e numerazioni in formato E.164;
- limitare i codec a quelli realmente supportati dalla piattaforma;
- controllare indirizzi e porte SDP e gestire il NAT traversal;
- terminare TLS o SRTP quando le due tratte richiedono profili differenti;
- misurare le sessioni, applicare limiti e facilitare la correlazione dei log.
Questo ruolo diventa prezioso perché un Agente AI non implementa necessariamente SIP con la completezza di un PBX o di una piattaforma carrier-grade. Molti servizi gestiscono bene INVITE, ACK, BYE, CANCEL e il flusso audio essenziale, ma possono trattare in modo più limitato PRACK, REFER, UPDATE, re-INVITE complessi, Session Timer, Diversion, History-Info, early media o alcune modalità DTMF. L’SBC può adattare differenze conosciute; non può inventare una funzione applicativa che la piattaforma AI non possiede.
Occorre inoltre distinguere con precisione SIP/RTP e WebSocket. Il PBX può instaurare una chiamata SIP e inviare audio RTP verso la piattaforma AI. All’interno di quest’ultima, un media gateway può trasformare l’audio in un flusso WebSocket persistente diretto al motore realtime. WebSocket trasporta allora audio ed eventi applicativi: trascrizioni parziali, stato della conversazione, interruzioni e risposte sintetizzate. Questo non coincide automaticamente con SIP over WebSocket, usato invece per trasportare messaggi SIP in ambienti web.
Nemmeno ogni SBC svolge la conversione RTP–WebSocket. Se il progetto la richiede, deve essere presente una specifica funzione di media gateway, integrata nell’SBC, nel PBX o nella piattaforma AI. Il confine delle responsabilità deve rimanere leggibile: SIP instaura e governa la sessione, RTP trasporta la voce e il livello AI elabora la conversazione.
Questa separazione aiuta anche nella ricerca del guasto. Una chiamata può ricevere 200 OK e avere RTP bidirezionale, ma offrire comunque un’esperienza scadente perché il riconoscimento vocale è lento, il modello impiega troppo tempo a rispondere o il motore di sintesi non gestisce bene l’interruzione dell’utente. In quel caso l’SBC può dimostrare che la parte telefonica funziona; non può ridurre da solo la latenza del modello AI.
Questo argomento merita più spazio di quello disponibile in un articolo dedicato all’SBC. Invito quindi a leggere con attenzione l’approfondimento VOIP.IT Collegare un AI Voice Agent al PBX: SIP trunk, WebSocket e integrazione AI. L’articolo analizza le diverse architetture, spiega perché il collegamento diretto tra provider e Agente AI è spesso sconsigliabile e approfondisce peer trunk, codec, DTMF, formato E.164, media gateway, WebSocket, barge-in e correlazione tra tracciato SIP/RTP e log applicativi. È una lettura particolarmente utile per capire come le competenze VoIP consolidate stiano diventando ancora più importanti nell’integrazione degli Agenti AI.
⚠ I CONSIGLI DI VOIP.IT
Prima di attivare una manipolazione sull’SBC, scrivete una frase che descriva il problema reale: per esempio, “il provider richiede il chiamante in formato E.164” oppure “il PBX pubblica nell’SDP un indirizzo non raggiungibile”. Conservate poi un tracciato pcap precedente e uno successivo alla modifica. Se una regola non ha uno scopo verificabile, tra sei mesi rischierà di diventare una correzione misteriosa che nessuno osa rimuovere.
SBC e firewall: collaborano, non sono sinonimi
Il firewall opera principalmente sugli indirizzi, sulle porte, sui protocolli di trasporto e, nei prodotti più evoluti, sull’analisi applicativa. L’SBC mantiene invece una conoscenza specifica della sessione SIP e della relazione tra segnalazione e flussi multimediali.
Un firewall può permettere UDP dalla rete del provider verso un intervallo RTP. L’SBC può restringere ulteriormente il comportamento: apre logicamente una risorsa multimediale quando esiste una sessione autorizzata, conosce gli indirizzi negoziati e chiude lo stato alla fine della chiamata. Il firewall continua comunque a proteggere il perimetro IP e a separare le zone di rete.
Affidare a un generico SIP ALG del router le stesse responsabilità è spesso fonte di problemi. Un ALG può riscrivere messaggi senza possedere la stessa visibilità o configurabilità di un SBC dedicato, producendo Contact incoerenti, checksum errati o SDP modificati due volte. In presenza di un SBC, conviene conoscere con precisione se altri dispositivi intermedi stanno manipolando il SIP.
SBC e Cifratura
Un SBC può ricevere SIP su TLS e audio con SRTP da un lato, quindi instaurare dall’altro una tratta con caratteristiche differenti. Ciò consente, per esempio, di proteggere l’accesso remoto anche quando un sistema legacy interno supporta soltanto SIP su UDP e RTP.
La conseguenza va compresa bene: se l’SBC termina TLS o SRTP e crea una nuova associazione, la protezione è tratta per tratta, non una cifratura end-to-end tra i due terminali. L’SBC vede le informazioni necessarie a elaborare la sessione e, se transcodifica l’audio, deve accedere al contenuto multimediale. Certificati, chiavi, algoritmi consentiti e rinnovi diventano quindi parte dell’amministrazione dell’SBC.
SBC e Alta affidabilità
Centralizzare il traffico semplifica il controllo, ma crea un punto critico. Se l’SBC gestisce tutte le chiamate e si arresta, il confine può diventare invalicabile. Per servizi importanti si usano coppie ridondate, interfacce separate, sincronizzazione dello stato, indirizzi virtuali o meccanismi DNS e di instradamento coerenti con il prodotto.
La ridondanza non si verifica spegnendo un apparato a caso in produzione. Va progettata e collaudata: che cosa accade alle nuove chiamate? Che cosa accade a quelle già attive? Lo stato dei dialoghi e delle porte RTP viene replicato? Il provider accetta traffico da entrambi gli indirizzi? I certificati sono validi su entrambi i nodi? Le risposte dipendono dall’architettura.
Anche il dimensionamento richiede più di un numero commerciale. Vanno considerati chiamate simultanee, tentativi al secondo, registrazioni, transcodifiche, cifratura, registrazione dei dettagli, banda RTP, pacchetti al secondo e attacchi che consumano risorse senza diventare chiamate complete.
Che cosa osservare in Wireshark
Davanti a un SBC non basta seguire il primo Call-ID trovato. Se l’apparato opera come B2BUA, il Call-ID del lato PBX può essere diverso da quello del lato provider. Conviene acquisire, quando possibile, su entrambe le interfacce oppure usare le funzioni di cattura integrate nel prodotto indicando con chiarezza il punto di osservazione.
CONSIGLI PER WIRESHARK
Partite dal numero chiamante, dal chiamato e dall’orario, quindi individuate l’INVITE su ciascun lato. Confrontate Request-URI, From, To, P-Asserted-Identity, Contact, Call-ID, trasporto e SDP. Nelle righe c= e m=audio verificate indirizzo e porta offerti prima e dopo l’SBC. Usate “Telefonia → Chiamate VoIP” per il dialogo di chiamata e “Telefonia → Flussi SIP” per includere REGISTER e OPTIONS. Per l’audio, controllate in “Telefonia → RTP → Flussi RTP” se esistono due coppie di flussi, quali indirizzi attraversano e dove iniziano perdita, jitter o assenza di pacchetti. Il filtro sip || rtp || rtcp offre una prima vista; restringetelo poi con indirizzi IP e porte del caso analizzato.
Un metodo efficace consiste nel costruire una tabella con quattro colonne: valore ricevuto dal lato interno, regola applicata, valore inviato sul lato esterno e risultato. In questo modo una riscrittura smette di apparire magica. Se il provider rifiuta il CLI, si confrontano le identità. Se manca audio, si confrontano SDP e RTP. Se la chiamata cade dopo un intervallo regolare, si osservano timer, re-INVITE, UPDATE, Session-Expires, BYE e traffico di ritorno.
Gli errori più comuni nella configurazione
Confondere raggiungibilità e servizio. Ricevere risposta a OPTIONS non prova che ogni chiamata possa essere completata. Bisogna verificare routing, autorizzazioni, capacità e media.
Riscrivere troppo. Una regola globale che sostituisce un dominio o un numero può correggere un trunk e danneggiarne un altro. Le manipolazioni devono essere limitate al profilo, alla direzione e al caso necessari.
Guardare soltanto il SIP. Un 200 OK conferma l’accettazione della richiesta; non dimostra che i pacchetti RTP raggiungano la destinazione. SDP, routing IP, ACL e porte restano essenziali.
Dimenticare il doppio controllo. Se firewall, NAT, SIP ALG e SBC riscrivono tutti gli stessi campi, il messaggio finale può contenere un indirizzo inatteso. Occorre sapere chi modifica che cosa.
Terminare TLS senza gestire i certificati. Un certificato scaduto, un nome non corrispondente o una catena non riconosciuta può interrompere un trunk perfettamente funzionante a livello IP.
Ignorare la capacità multimediale. La segnalazione può reggere migliaia di dialoghi, mentre transcodifica o cifratura esauriscono prima le risorse. Le metriche devono distinguere sessioni, banda e funzioni costose.
Trasformare l’SBC in una scatola nera. Senza log sincronizzati, catture sui due lati, nomi chiari delle regole e documentazione delle modifiche, ogni guasto diventa più lungo da diagnosticare.
Che cosa un SBC non fa
Un SBC ben progettato può risolvere molti problemi di confine, ma non sostituisce una rete corretta. Non elimina il jitter generato da una WAN satura. Non aggiunge banda. Non rende affidabile un PBX non aggiornato. Non corregge automaticamente ogni interoperabilità. Non garantisce la qualità soltanto perché l’RTP lo attraversa.
Non è nemmeno obbligatorio in ogni impianto. Un piccolo scenario con PBX gestito, trunk compatibile, rete controllata e funzioni equivalenti già presenti può non richiedere un apparato separato. In altri casi, il ruolo SBC è integrato nel PBX, in un servizio cloud o nell’infrastruttura del provider. Conta la funzione, non il formato fisico.
La domanda corretta non è quindi “serve sempre un SBC?”, ma “quali rischi e differenze devo governare sul confine, e quale componente li governa oggi?”. Se nessuno controlla accesso, NAT, identità, codec, capacità e percorsi alternativi, il confine esiste comunque: semplicemente non è amministrato in modo esplicito.
Una telefonata, due reti, una regia
Possiamo ora tornare alla prima chiamata. Matteo chiama Daniele. Il PBX conosce gli interni e le regole aziendali; il provider conosce la rete pubblica e il contratto del trunk. L’SBC sta tra i due. Verifica che la richiesta sia ammessa, presenta l’identità nel formato concordato, nasconde gli indirizzi interni, costruisce un percorso RTP raggiungibile e mantiene lo stato necessario fino al BYE.
Per l’utente tutto questo deve rimanere invisibile: compone un numero e conversa. Per il tecnico, invece, l’SBC è una regia osservabile. Ogni trasformazione dovrebbe poter essere spiegata, ogni rifiuto dovrebbe lasciare una traccia, ogni percorso dovrebbe essere verificabile sui due lati.
Questa è la sua utilità più profonda: non mettere una barriera tra le reti, ma rendere governabile il loro incontro. Quando sicurezza, interoperabilità, NAT, media e continuità vengono trattati come parti della stessa sessione, una telefonata non attraversa il confine per caso. Lo attraversa secondo regole conosciute.